启动时验证超级密钥 — 为什么每次都要输
为什么要验证
从某个版本开始,APatch 管理器引入了"每次打开都验证超级密钥"的机制——这是为了安全性。
之前的旧版本可以选择把 SuperKey 保存在本地(加密存储),打开管理器时自动解密。但如果设备被别人物理拿走,本地 SuperKey 理论上可能被提取出来——每次手动输入相当于加了一道额外的门。
输入界面
点击主页的"验证超级密钥"按钮后会弹出输入框:
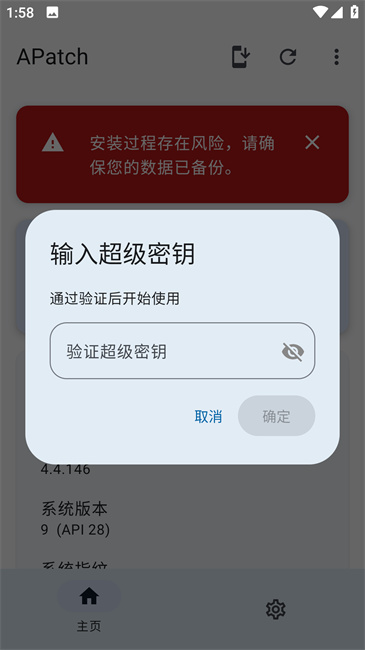
- 标题:输入超级密钥
- 说明:通过验证后开始使用
- 输入框:输入你修补 boot.img 时设置的密钥
- 眼睛图标:切换明文/密文显示
- 取消 / 确定:取消或确认
输入正确后,管理器进入完整功能状态;输错了就不让进。
改成不验证
如果你觉得每次输密钥太麻烦,可以在设置里关掉这个选项(详见设置面板章节)。代价就是如果有人拿到你的设备并解锁,就能直接操作 APatch——权衡一下自己的安全需求。
如果忘了密钥
忘了也没关系——只要原厂 boot.img 备份还在,重新修补一次就行:
- 用 fastboot flash boot 刷回原厂 boot
- 重新修补原厂 boot.img,这次仔细设好密钥
- 刷入新的修补产物
密钥泄露了怎么办
如果 SuperKey 不小心被泄露了(发给了别人、存在了不安全的地方),必须立刻改:
- 回到设置里关掉自动保存密钥(如果之前开了)
- 重新修补 boot.img 设置新密钥
- 刷入修补后的 boot
旧的密钥对应的修补产物就作废了,任何知道旧密钥的人也没法再调用 SuperCall。